취득 의무가 없는 인증이에요. 그래서 안 받아도 제재는 없어요
01/ 06금융권 ISMS-P 보유 현황어디가 있고 어디가 없어요?
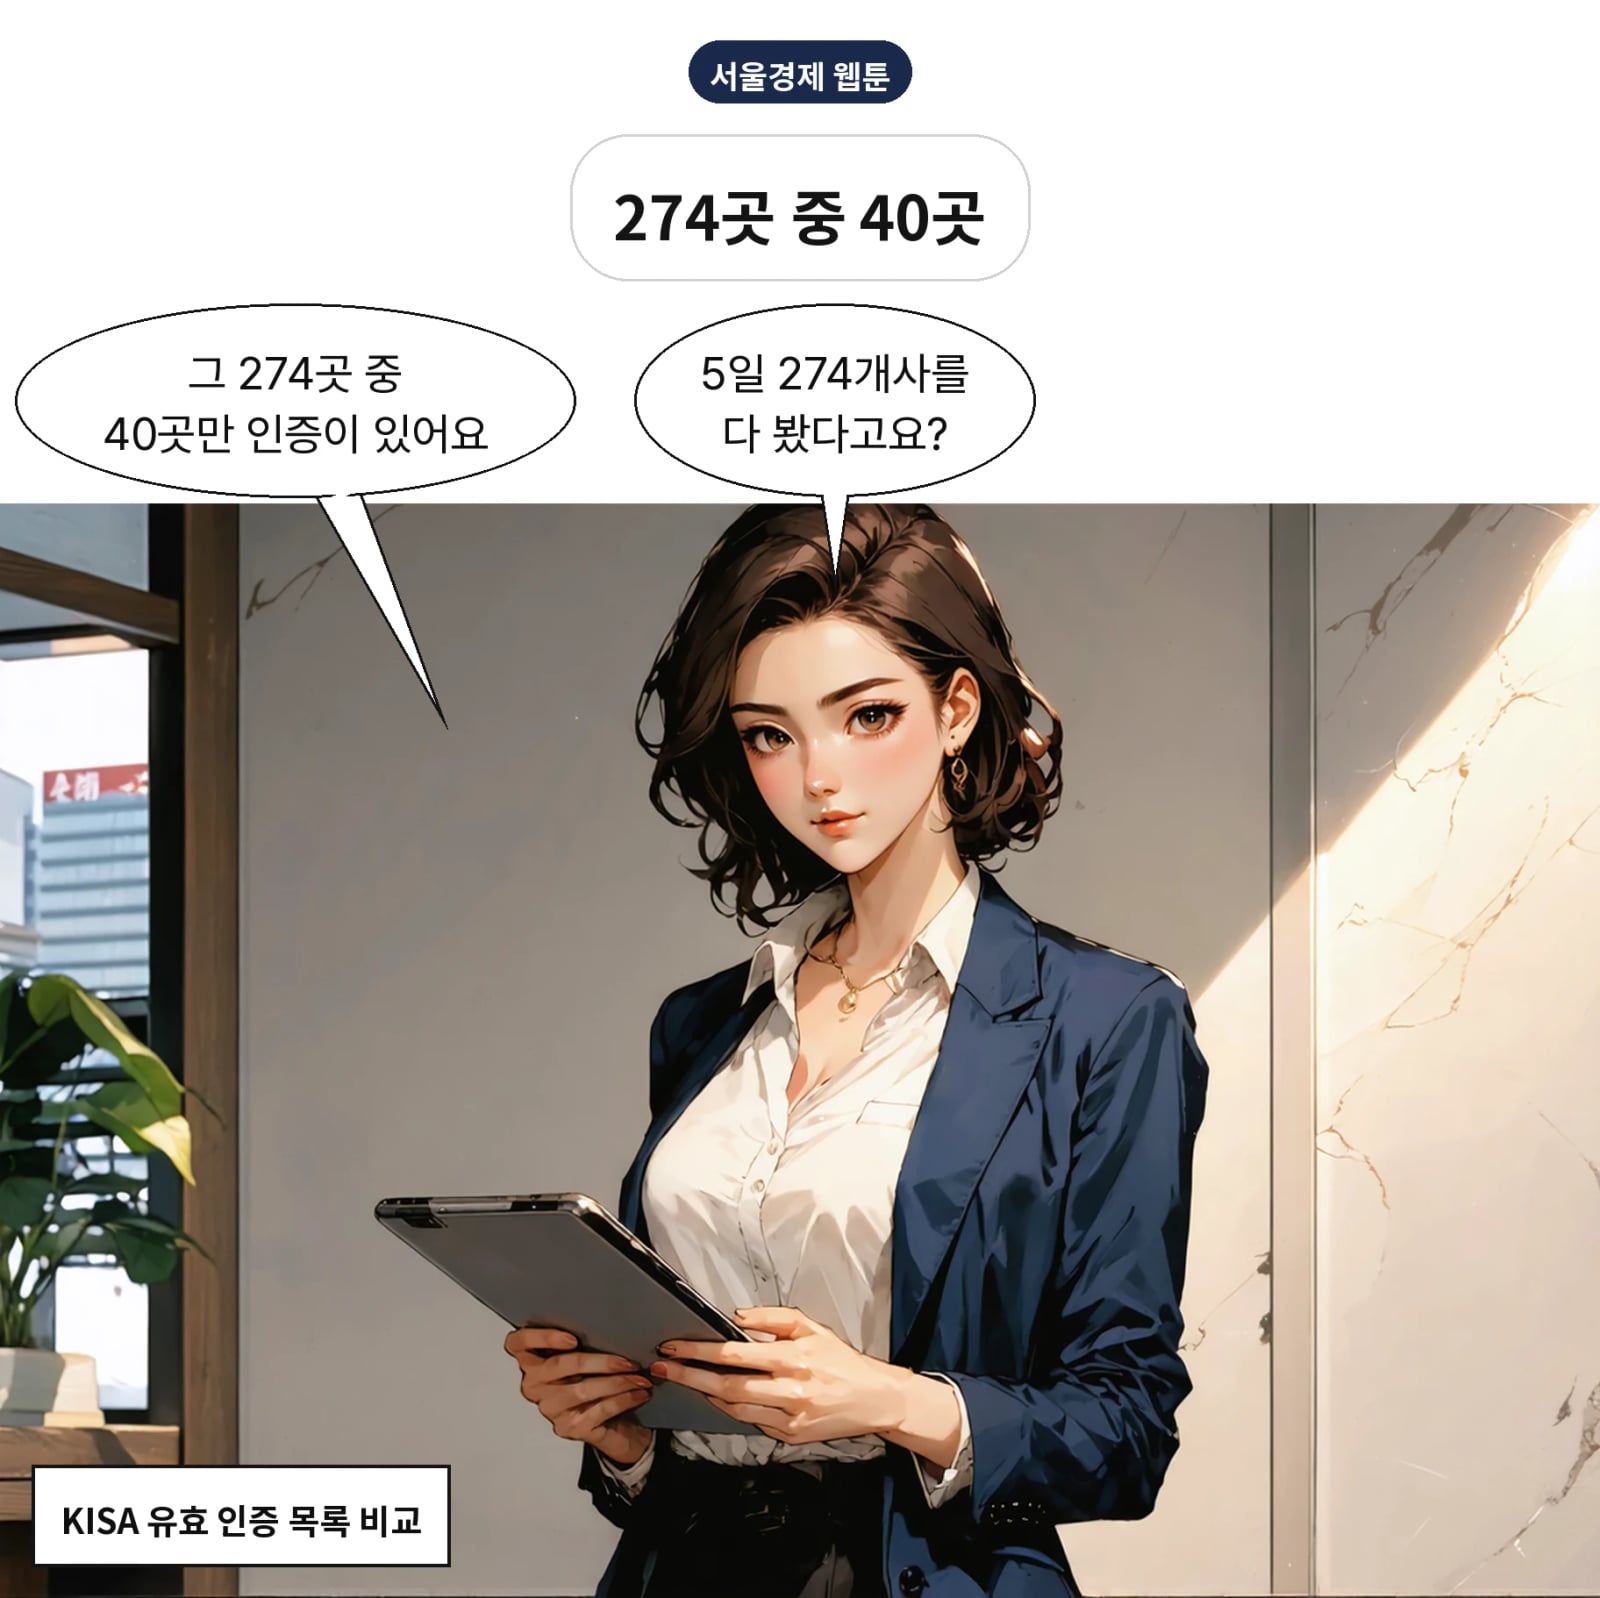
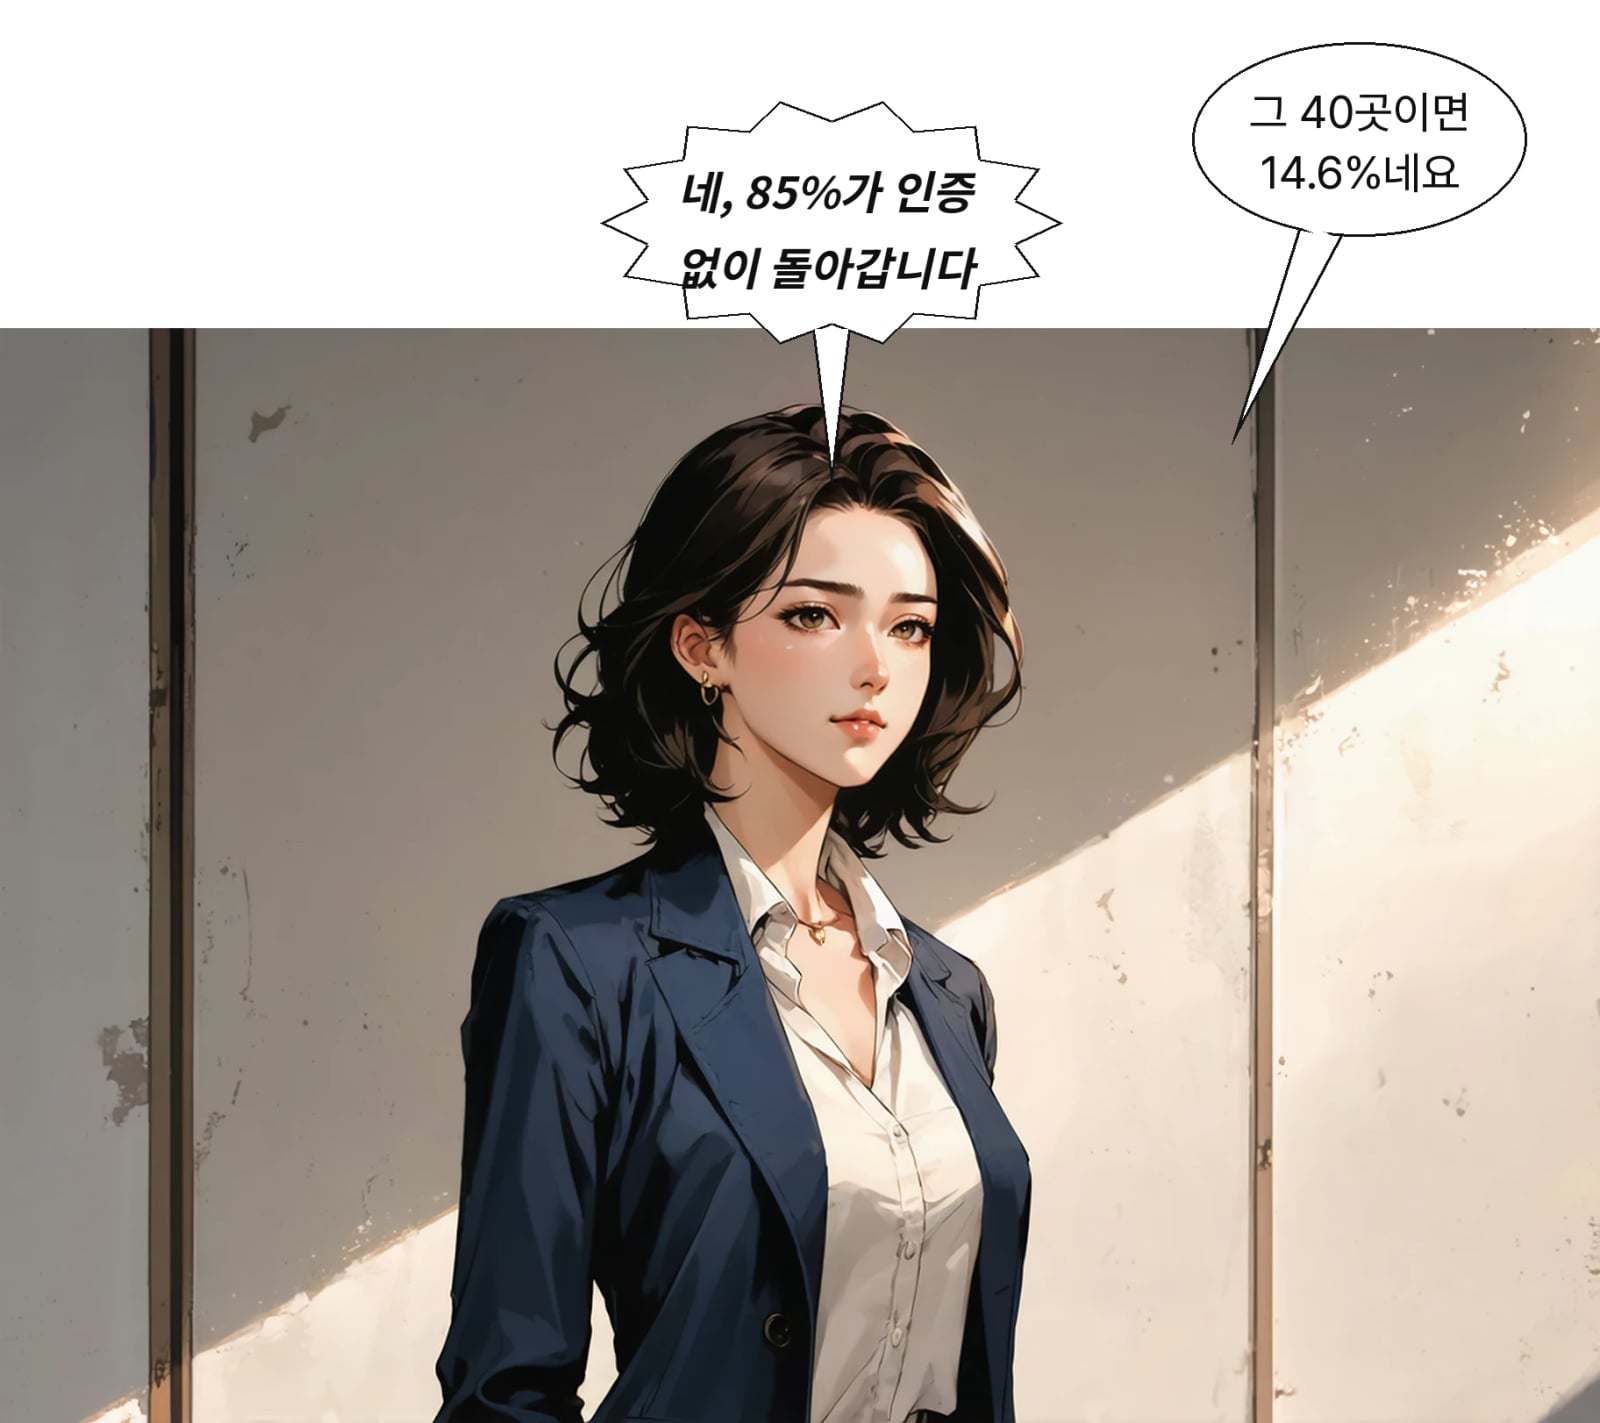
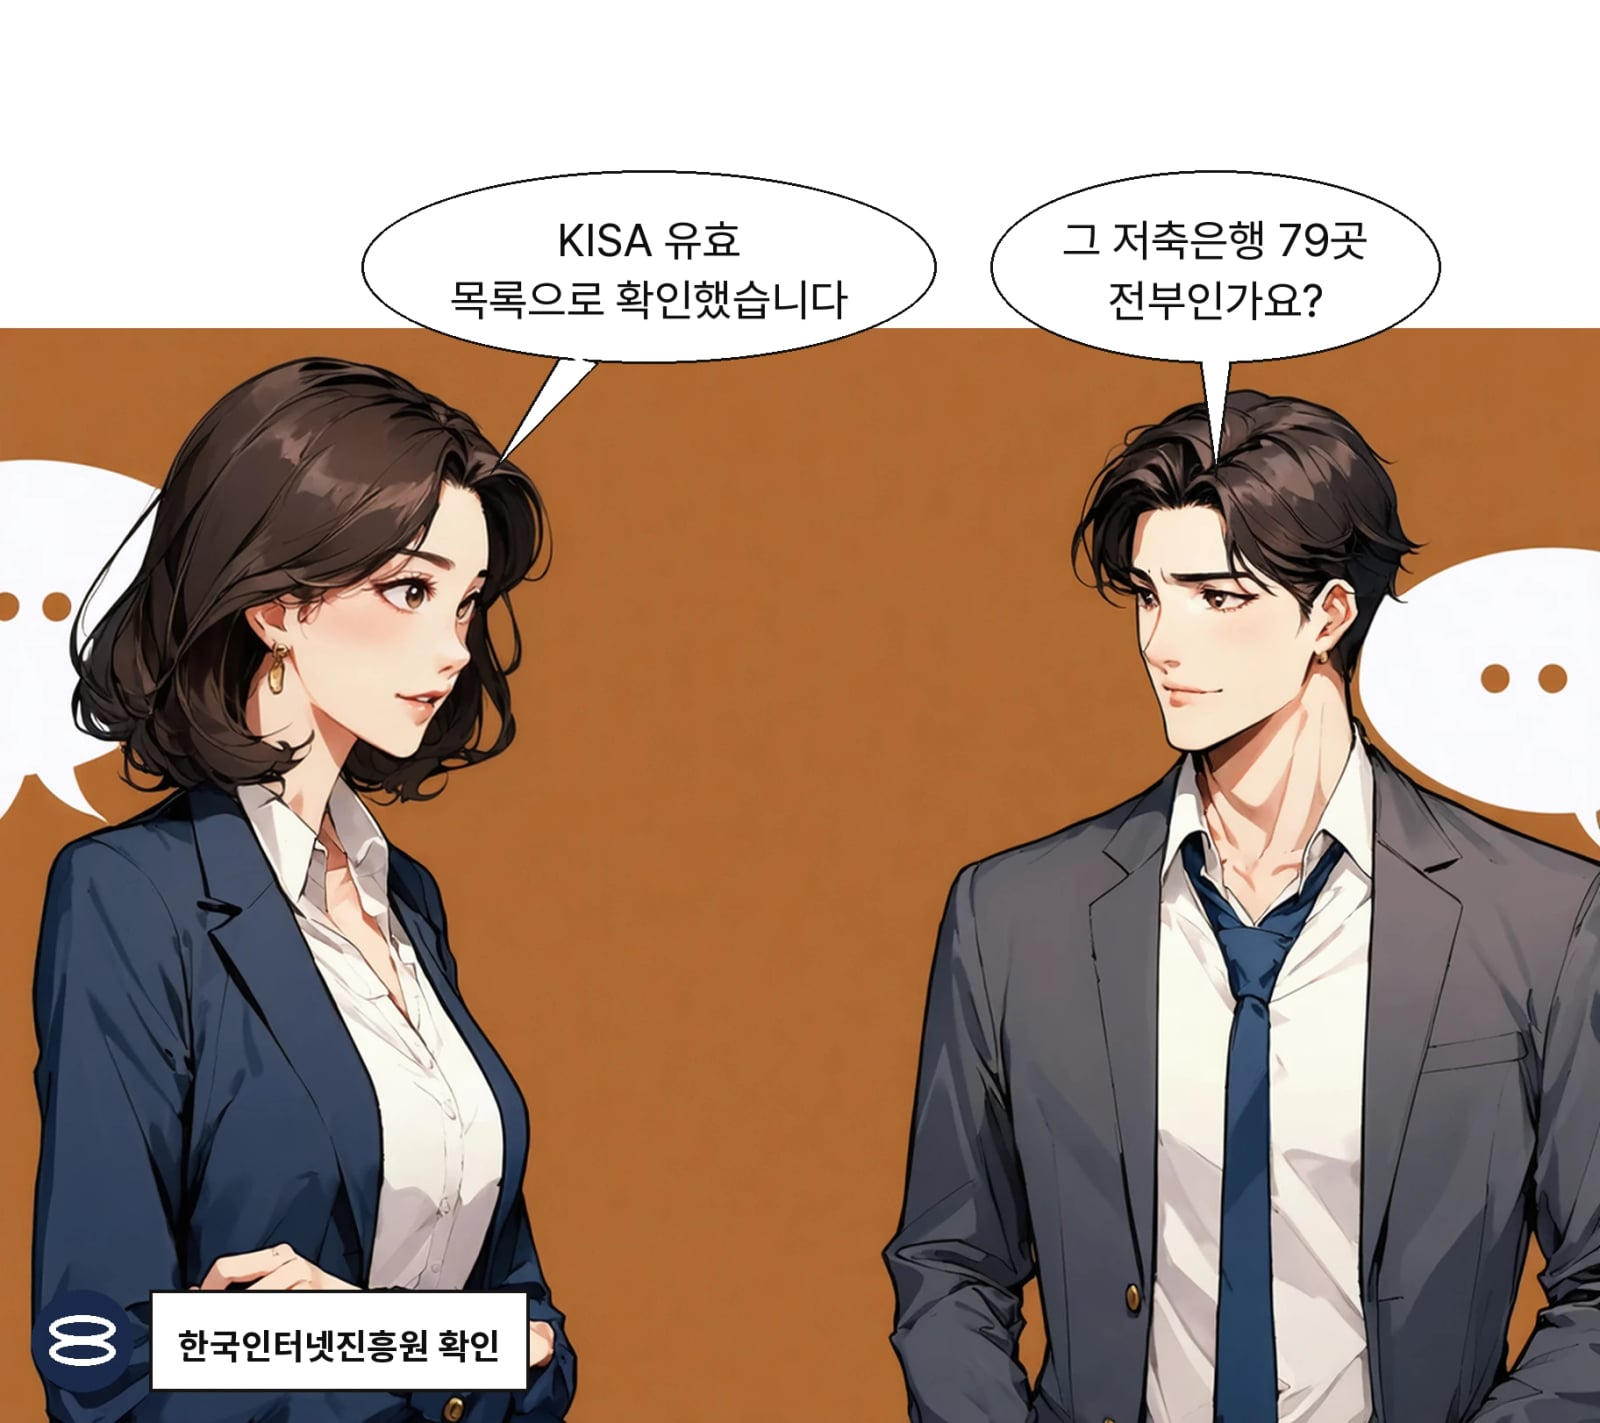
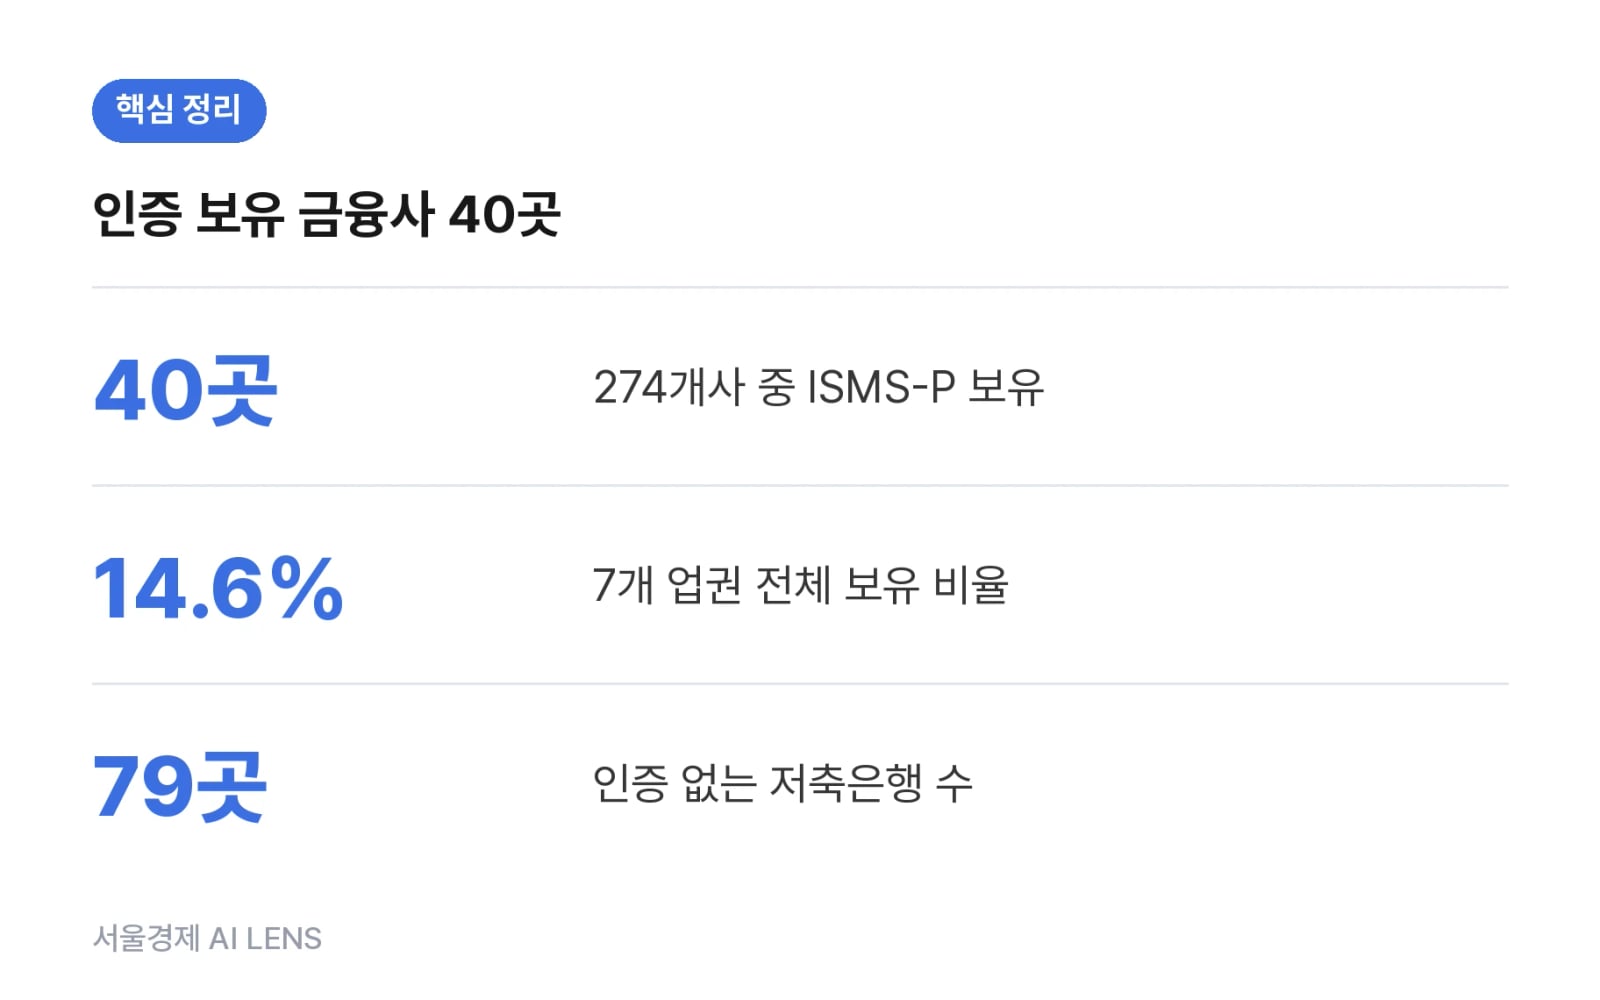
5일 서울경제신문이 은행·저축은행·보험·증권·카드·상호금융 중앙회·캐피털 7개 업권 274개사를 한국인터넷진흥원(KISA)의 유효 인증 목록과 비교했어요. 인증을 가진 곳은 40곳, 전체의 14.6%였습니다. 없는 쪽이 어디인지가 분명해요. 전국 저축은행 79곳과 농협중앙회·수협중앙회·신협중앙회·새마을금고중앙회 -- 이 네 중앙회 모두 ISMS-P가 없어요. 웰컴저축은행과 애큐온저축은행, 새마을금고는 인터넷뱅킹 서비스에 ISMS만 갖고 있어요. 개인정보 쪽 점검이 빠진 인증이죠.
02/ 06업권별 격차1금융권과 2금융권이 얼마나 벌어져요?
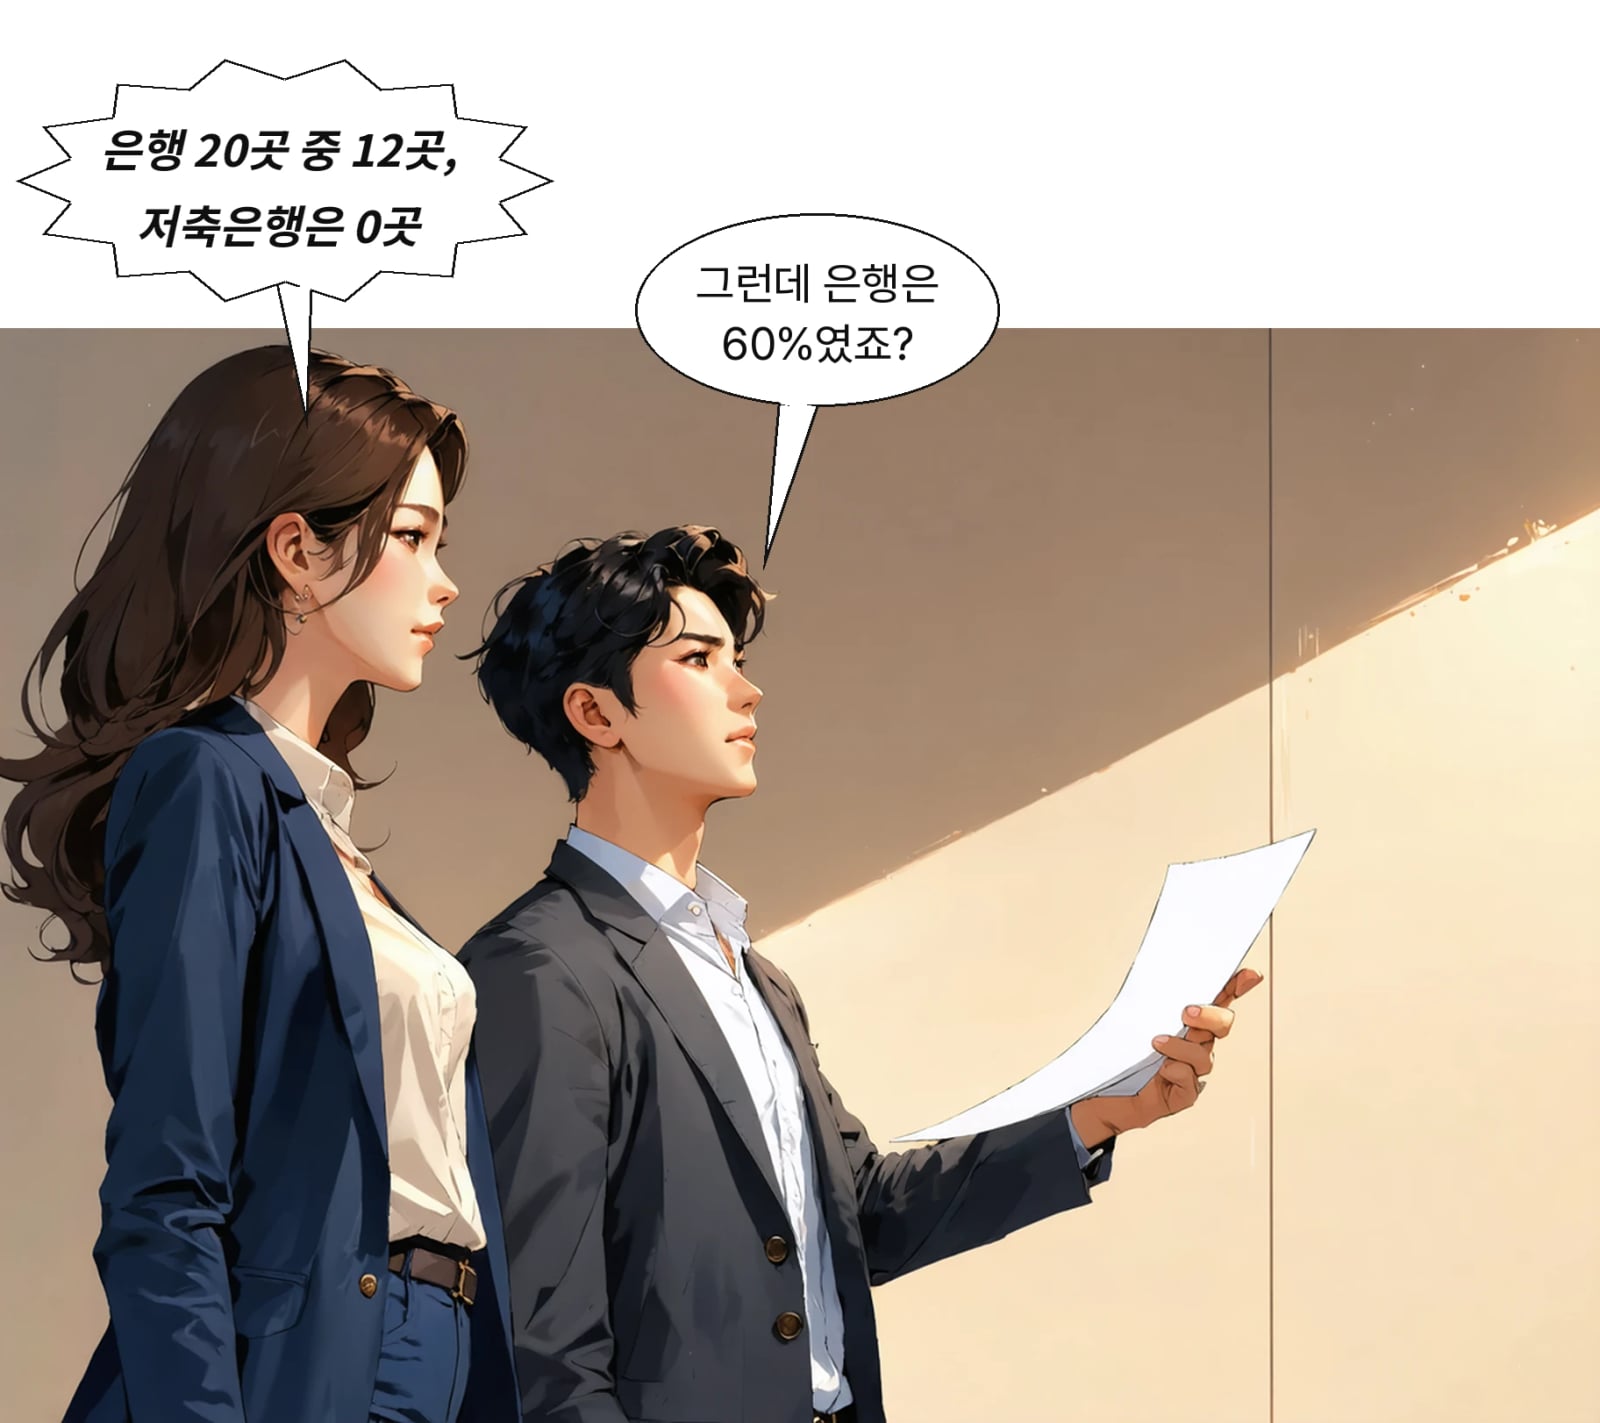
20개 은행 중 12곳(60%)이 인증을 갖고 있어요. 외국계를 빼면 66.7%로 올라가요. 전업계 카드사는 8곳 중 6곳으로 75%. 아래쪽은 다릅니다. 생명보험사 18.2%, 외국계·재보험사를 포함한 손해보험사 9.7%, 증권사는 12곳으로 20%였어요. 같은 금융사인데 60~75%와 9.7~20%로 갈려요. 우리가 돈을 맡기는 곳이 어느 칸에 있는지에 따라 점검받은 항목 수가 달라진다는 뜻이에요.
03/ 06ISMS-P 뜻인증이 있고 없고가 뭐가 달라요?
회사가 고객 정보를 어떻게 지키는지, 그 체계를 외부에서 들여다보고 도장을 찍어 주는 제도가 있어요. 서버는 어떻게 막고 있는지, 사고가 나면 누가 움직이는지를 따져요. 이 인증의 이름이 ISMS예요. 여기에 하나가 더 붙은 것이 있어요. 정보를 모으고, 쓰고, 남에게 넘기고, 끝으로 없애는 네 단계까지 들여다보는 거예요. 통합해서 붙인 이름이 ISMS-P입니다. 그러니까 ISMS만 있는 곳은 "지키는 방법"은 점검받았지만 "내 정보를 언제 없애는지"는 점검 대상이 아니었던 거예요.
04/ 06ISMS-P 의무 여부이걸 왜 안 받아도 되는 거예요?
취득 의무가 없어요. 안 받아도 제재가 없고, 그래서 79곳이 전부 없는 상태가 성립해요. 그런데 지금은 인공지능(AI)을 쓴 해킹 시도가 전방위로 퍼지는 중이에요. 공격 쪽은 AI로 올라섰는데, 방어 쪽 기본 인프라는 의무가 아니라는 이유로 비어 있는 거죠. 업계 관계자들은 인증 업체가 적다는 것이 그만큼 관심이 부족하다는 방증이라고 말해요. 의무가 아니라는 말과 관심이 없다는 말이 같은 자리에 놓여 있어요.
05/ 06업계 지적돈 문제라는 거예요?
금융계의 한 고위 관계자는 "예산과 인력이 있어야 보안 강화에 효과를 낼 수 있다"고 지적했어요. 업계에서는 두 가지 이야기가 같이 나와요. AI로 AI 해킹을 막을 수 있도록 규제 완화를 서둘러야 한다는 쪽, 그리고 예산과 인력이 부족한 2금융권은 당국이 지원할 필요가 있다는 쪽이에요. 규제를 풀어 달라는 요구와 돈을 대 달라는 요구. 방향은 반대처럼 보이지만 같은 자리에서 나왔어요.
06/ 06한 가지만 기억한다면
보안 인증은 금리처럼 앱 화면에 뜨지 않아요. 다만 KISA가 유효 인증 목록을 공개하고 있어서, 돈을 맡기려는 회사 이름을 직접 찾아볼 수 있어요. 아직 정해진 건 없어요. 인증을 의무로 바꿀지, 2금융권을 어떻게 지원할지 모두 발표되지 않았어요. 개인정보가 유출된 것 같으면 개인정보보호위원회 개인정보침해 신고센터(118)에 신고할 수 있어요. --
다 읽었어요
약 3분 분량의 오늘 레터
끝까지 읽어주셔서 고마워요.
AI LENS 편집팀