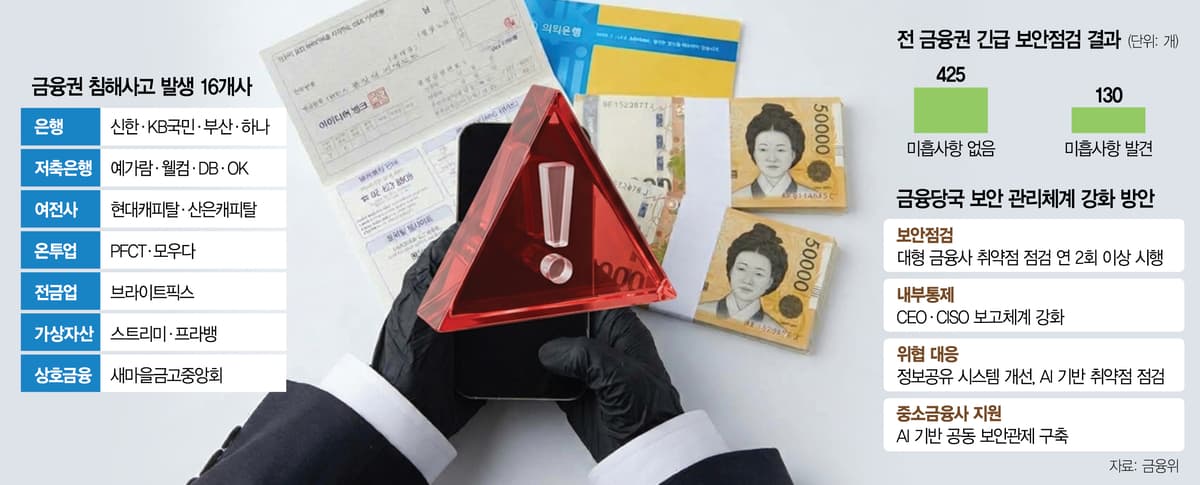
서울경제에 따르면 은행권에서 시작된 해킹 피해가 가상화폐거래소와 캐피털사 등으로 번지면서 침해사고 확인 금융회사가 16곳으로 늘었습니다.
외부로 유출된 개인정보는 약 10만 건으로 추산됩니다.
금융당국이 555개 회사를 자체 점검한 결과 130개사(23.4%)가 보완 사항이 있다고 보고했습니다.
당국은 점검 주기 강화와 책임체계 구체화 등 보안관리 제도 개선을 추진할 계획입니다.
5분 정도 여유가 있다면 아래 본문도 가볍게 읽어보세요.
은행 앱이나 캐피털사에서 온 보안 안내 문자, 혹시 받으셨나요? 은행권에서 시작된 해킹이 가상화폐거래소와 캐피털사까지 번지면서 피해 범위가 눈에 띄게 커졌어요. 침해사고가 확인된 금융회사는 16곳, 빠져나간 개인정보는 약 10만 건에 달해요. 어느 업체에서 무슨 정보가 새어나갔는지, 당국은 어떤 대책을 내놨는지 짚어봤어요.
01/ 04📉 숫자 확인피해 금융사는 몇 곳까지 늘었나?
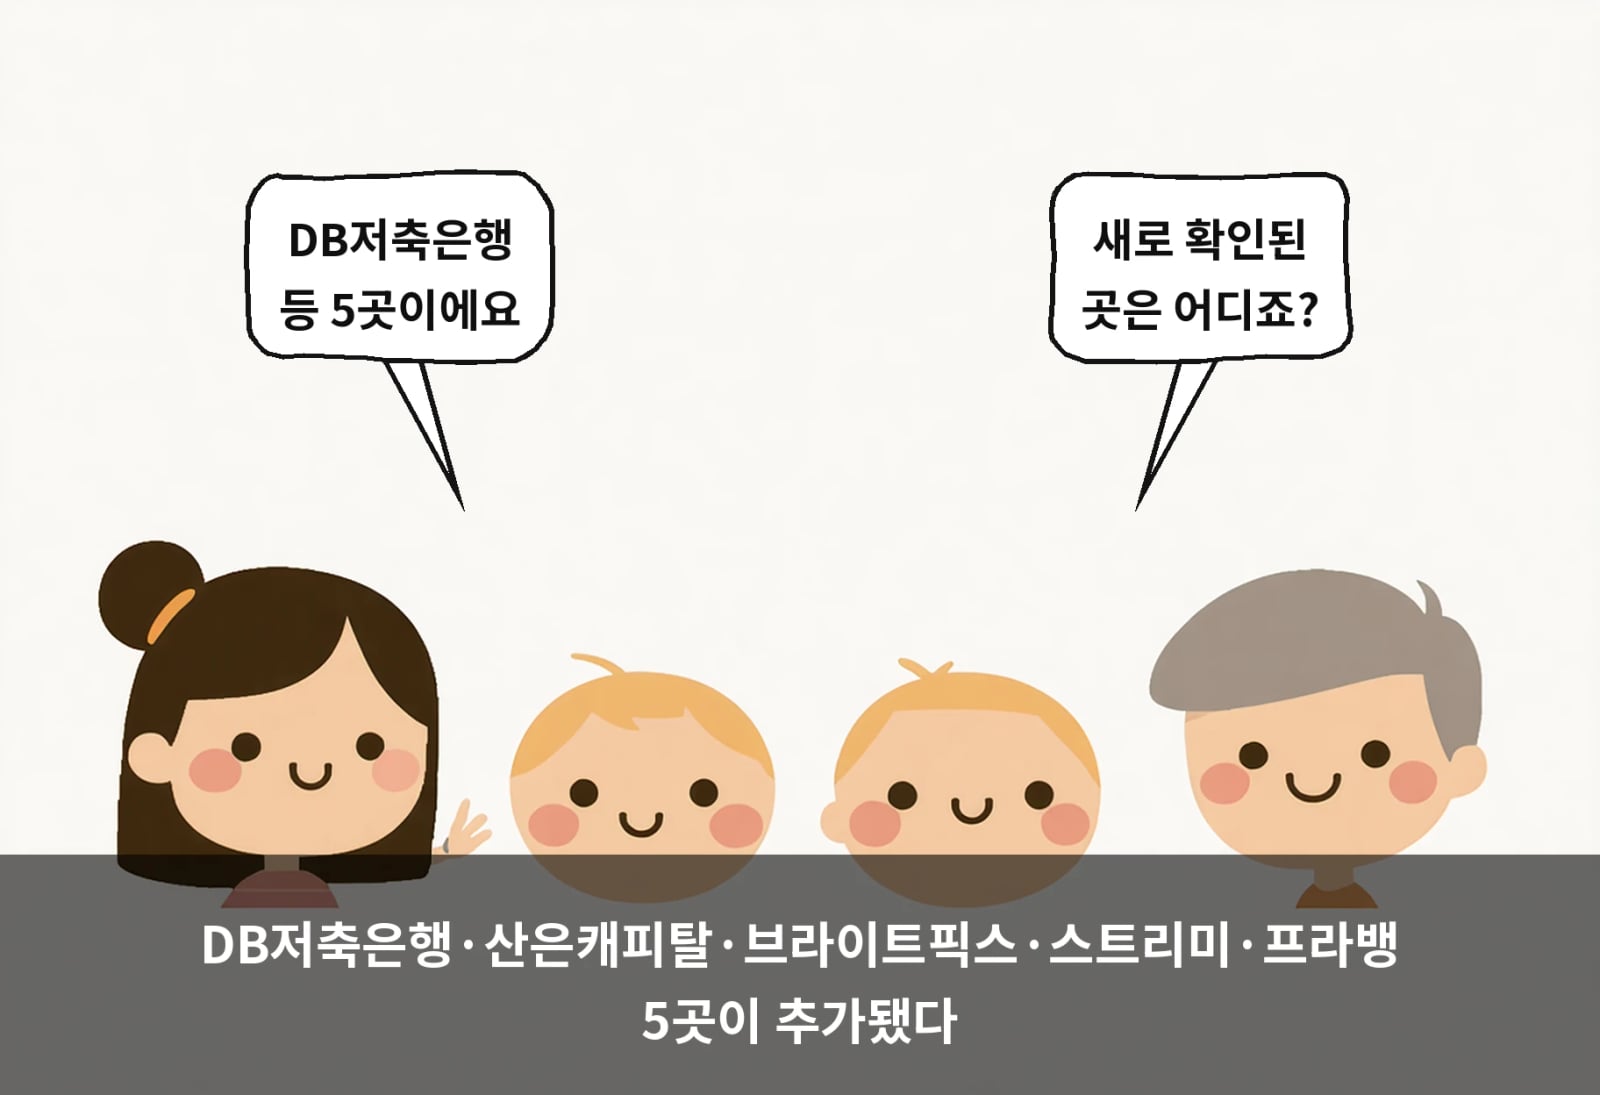
침해사고가 확인된 금융회사는 16곳으로 늘었어요. 14일 금융위원회 제2차 긴급 상황대응 회의에서 새로 공개된 곳만 5곳이에요. DB저축은행, 산은캐피탈, 브라이트픽스, 스트리미, 프라뱅이에요. 스트리미는 가상화폐거래소 고팍스의 운영사이고, 프라뱅도 거래소를 운영해요. 브라이트픽스는 전자금융업체로 결제 서비스를 제공해요.
02/ 04🔍 실체 파악어떤 정보가 얼마나 새어나갔나?
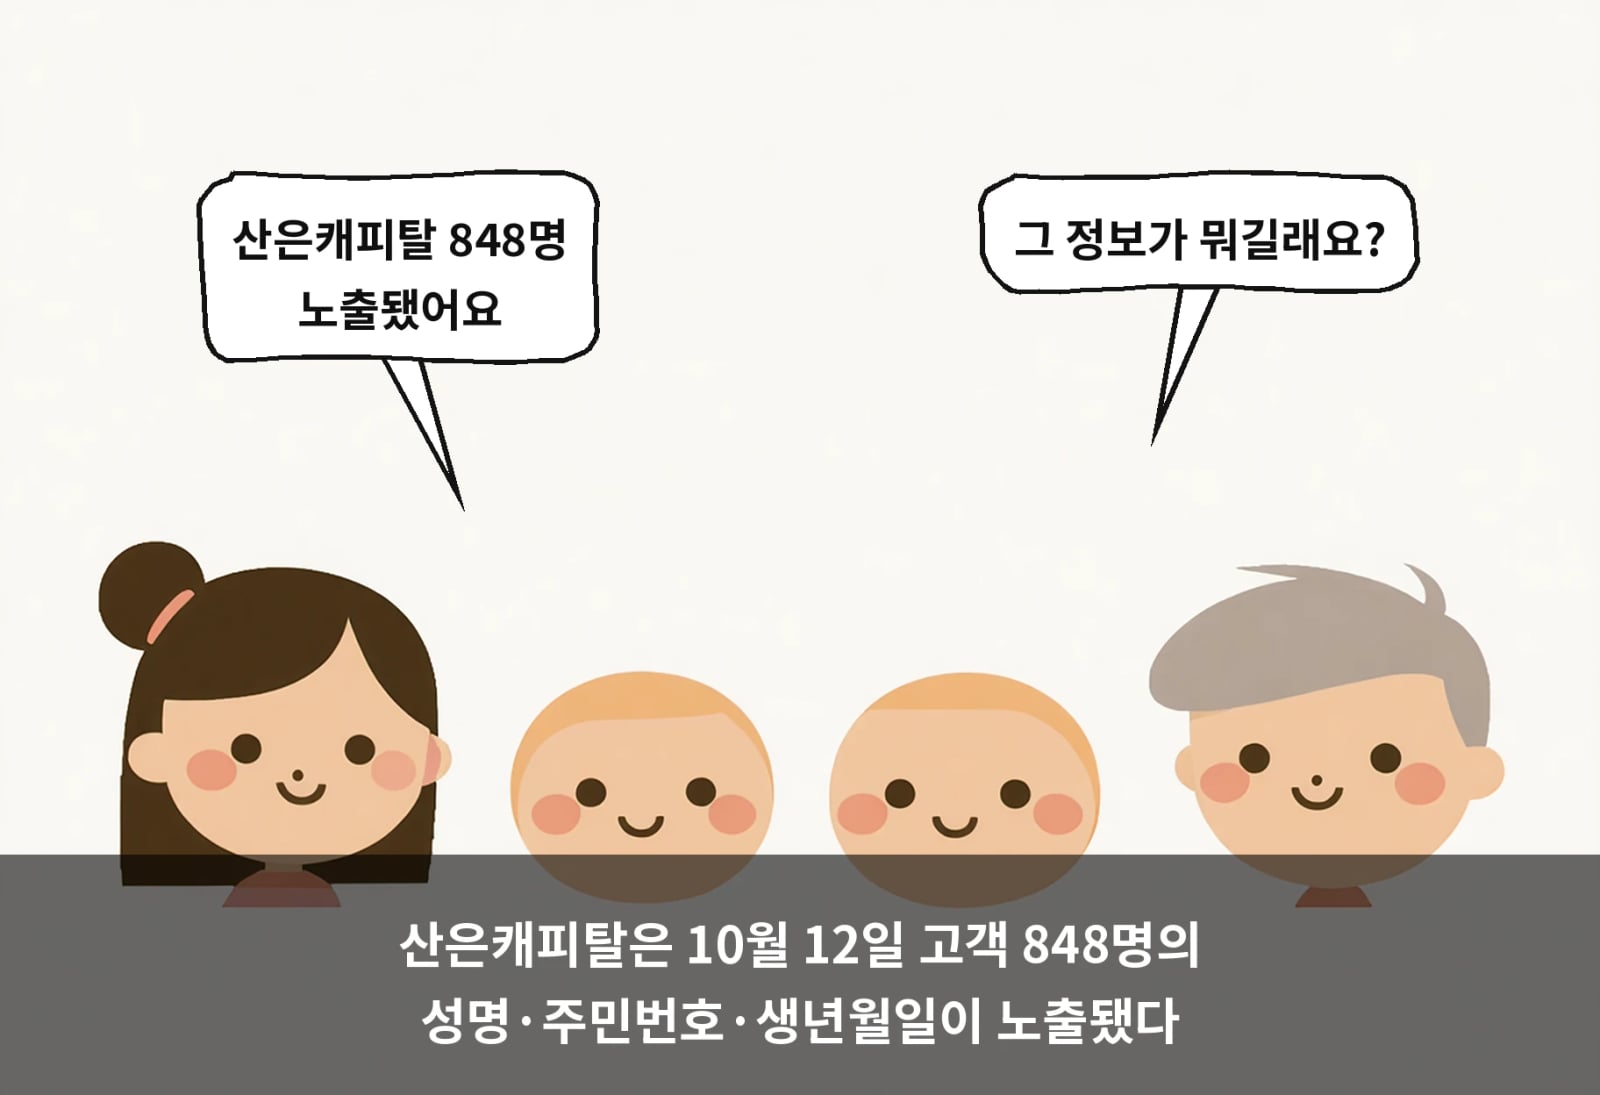
외부로 유출된 개인정보는 약 10만 건으로 추산돼요. 이름, 전화번호, 주민등록번호, 이메일 주소 등이에요. 산은캐피탈에서는 고객 848명의 성명·주민등록번호·생년월일이 노출됐고, 프라뱅에서는 이용자 20명의 연락처와 주소가 유출됐어요. 반면 DB저축은행은 보안시스템이 공격을 막아 개인정보 유출 정황은 없다고 밝혔어요. 카드번호나 계좌 비밀번호처럼 결제에 바로 악용될 수 있는 정보는 아직 확인되지 않았어요.
03/ 04⚠️ 다른 시각보안관리는 왜 뚫렸나?
금융회사 보안관리 실태 자체가 취약했다는 점이 드러났어요. 당국이 10월 8일까지 555개 회사를 대상으로 12개 항목을 자체 점검하게 한 결과, 130개사가 보완할 사항이 있다고 보고했어요. 전체의 23.4%에 해당하는 수치예요. 전자금융업체와 온라인투자연계금융업체(온투업)에서 상대적으로 문제점이 많이 나왔어요.
04/ 04⏱️ 타임라인당국은 뭘 바꾸겠다고 했나?
당국은 보안관리 방식을 근본적으로 손질하겠다고 밝혔어요. 모든 금융사가 외부 네트워크와 연결된 전산시스템을 빠짐없이 파악하도록 하고, 접속 권한과 인증절차, 내부 관리체계를 들여다보기로 했어요. CEO와 CISO(최고정보보호책임자), CIO가 보안 사안을 어떻게 보고받고 책임지는지도 구체화할 예정이에요. 대형 금융사부터 정기 점검을 연 2회 이상으로 늘리고, 중소 금융사는 금융보안원과 업권별 협회가 공동 보안관제체계를 구축하는 방안도 검토해요.
침해사고 확인 금융사가 16곳, 유출 추정 개인정보가 약 10만 건이라는 점이에요. 결제에 바로 악용될 카드번호·비밀번호 유출은 아직 확인되지 않았지만, 자체 조사가 계속되는 만큼 피해 범위는 더 늘어날 수 있어요.
결제정보 유출이 없다는 발표가 조사 종료를 뜻하진 않아요. 공격자 IP를 추적한 자체 조사가 아직 진행 중이라, 피해 업체 수와 유출 규모는 언제든 다시 바뀔 수 있어요.
하나를 고르면 다른 독자들의 선택을 볼 수 있어요
다 읽었어요
약 3분 분량의 오늘 레터
끝까지 읽어주셔서 고마워요.
AI LENS 편집팀