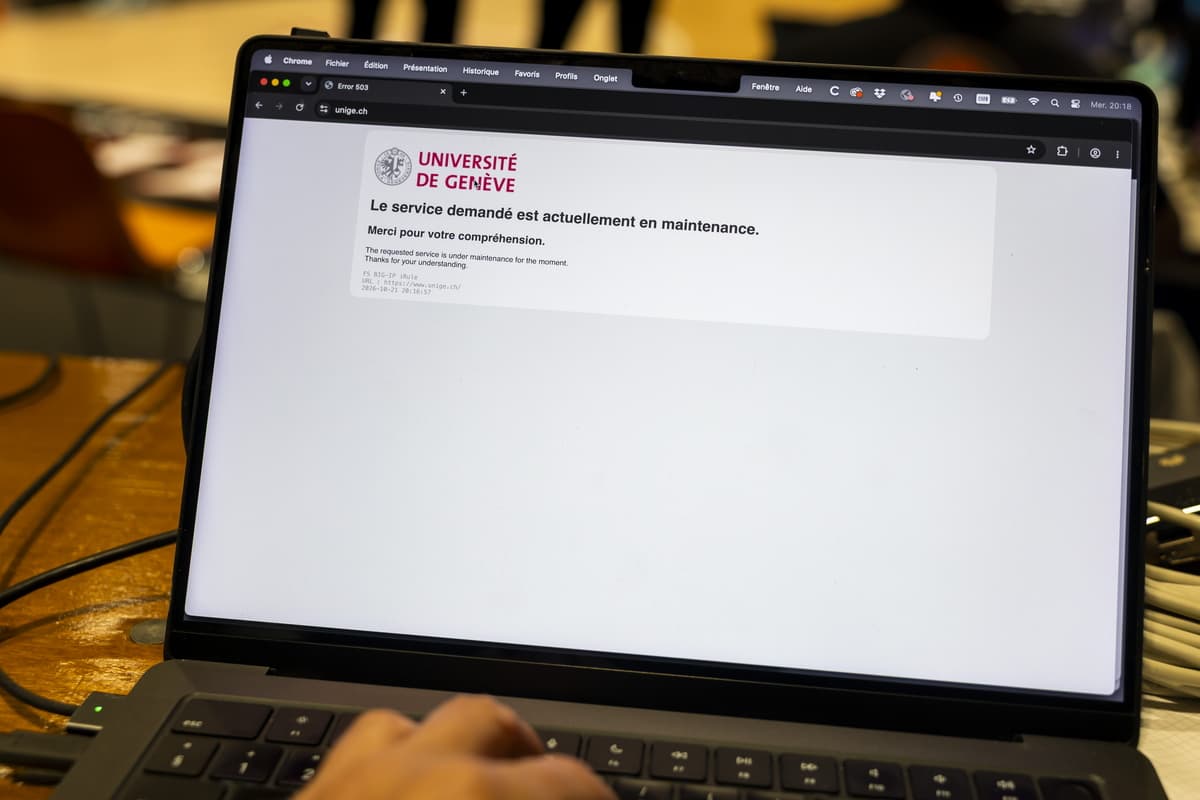
평소 쓰던 사이트가 갑자기 접속이 끊긴 걸 보셨나요? 네덜란드 항만부터 일본 재무성까지, 각국이 웹사이트를 스스로 내렸어요. 원인은 전 세계 웹의 70%가 돌아가는 프로그래밍 언어 PHP에서 발견된 치명적 결함이에요. AI가 찾아낸 취약점이라는 점이 이번 사태를 더 무겁게 만들어요.
01/ 04📰 소식무슨 결함이 발견된 건가요?
PHP 개발진이 21일 'PHP2Shell'로 불리는 두 건의 치명적 보안 취약점을 수정한 새 버전을 긴급 공개했어요. 이 결함은 해커가 로그인이나 인증 절차 없이 외부에서 임의로 코드를 실행하거나 시스템을 장악할 수 있게 하는 심각한 문제예요. PHP는 워드프레스, 위키피디아의 미디어위키 같은 인기 플랫폼을 포함해 전 세계 웹사이트의 약 70%를 구동하는 '웹의 중추'로 불려요. 그래서 이번 결함은 특정 서비스 하나가 아니라 인터넷 전반을 흔드는 사안으로 받아들여지고 있어요.
02/ 04🔍 실체왜 이제야 심각해졌나요?
이 결함은 과거에도 잠재적 문제로 지적됐지만 실제 공격에 악용하기 어렵다고 여겨져 별다른 대응이 없었어요. 흐름을 바꾼 건 AI의 해킹 능력이에요. 사이버보안업체 캘리프는 오픈AI의 모델 'GPT-5.6 솔'을 이용해 취약점을 찾아냈고, 구글 계열 위즈도 독자적으로 두 건을 발견해 신고했어요. 위즈 공동창업자 아미 루트와크는 "AI가 없었다면 발견하기에 지나치게 복잡했을 것"이라며 "AI가 발견한 보안 취약점 가운데 역대 가장 심각하다"고 평가했어요.
03/ 04⚠️ 다른 시각패치 공개, 누구 탓인가요?
패치 배포 과정에서도 책임을 둘러싼 논란이 일고 있어요.
체인가드가 공식 배포 예정시간보다
약 6시간 이상 앞서 패치가 적용된 이미지를 기습 공개해 "공조 공개를 위한 수많은 주체의 노력을 무시한 행위"라고 강하게 비판했어요.
애초 20일 온라인 게시판에 취약점 정보가 유출됐고 캘리프도 실수로 공격 시연 영상을 올렸다가 지워, 혼란이 겹겹이 쌓인 상황이었어요.
누구 하나의 잘못이라기보다 공조 체계 전체가 무너진 사건으로 보여요.
04/ 04💸 숫자패치는 왜 하루 앞당겨졌나요?
PHP 개발진은 당초 22일로 예정했던 패치 배포를 21일로 하루 앞당겼어요. 20일 온라인 게시판에 취약점 정보가 유출된 게 직접적인 계기였어요. 그런데 체인가드는 그 공식 배포 시간보다도 6시간 이상 먼저 패치 이미지를 공개해버렸어요. 결과적으로 정식 업데이트 없이 해커들에게 코드를 분석할 시간을 먼저 내준 셈이 됐어요.
PHP는 전 세계 웹의 약 70%를 떠받치는 언어이고, 이번 취약점은 인증 없이 시스템을 장악할 수 있는 수준의 결함이에요. AI가 복잡한 코드까지 빠르게 분석해내면서, 과거엔 안전하다고 여겨졌던 틈까지 현실적 위협으로 바뀌었어요.
왜 네덜란드 항만이나 일본 재무성이 멈췄을까요. 패치를 바로 적용하기 어려운 기관들이 피해를 줄이려고 서비스를 먼저 내린 거예요. 2024년 감사에서 이미 징후가 포착됐는데 왜 2년 가까이 방치됐는지는 아직 설명되지 않은 부분이에요.
끝까지 읽어주셔서 고마워요.
AI LENS 편집팀