증권사 피해는 아직 없어요. 다만 점검 기한이 8일까지예요
01/ 06증권사 해킹 피해내 계좌는 괜찮은 거예요?
5일 금융투자 업계에 따르면, 지금까지 해킹 공격으로 고객 정보가 유출된 증권사는 없는 것으로 파악됐어요. 한국거래소와 코스콤, 한국예탁결제원 같은 유관기관에서도 해킹 관련 특이사항은 발견되지 않았다고 해요. 다만 이건 "공격을 받지 않았다"가 아니라 "유출 흔적이 확인되지 않았다"예요. 증권사 보안 담당 부서들은 3~5일 연휴에도 비상근무를 이어갔어요. NH투자증권은 공격에 쓰인 IP의 접근을 차단했고, 삼성증권은 비상 체계를 가동해 보안 체계 전반을 점검하는 중이에요. 미래에셋증권도 특이사항은 없지만 연휴 내내 감시를 이어갔어요. 점검이 끝난 상태가 아니라 진행 중인 상태죠. 이 차이가 커요.
02/ 06금융권 침해 사고어디서부터 시작된 일이에요?
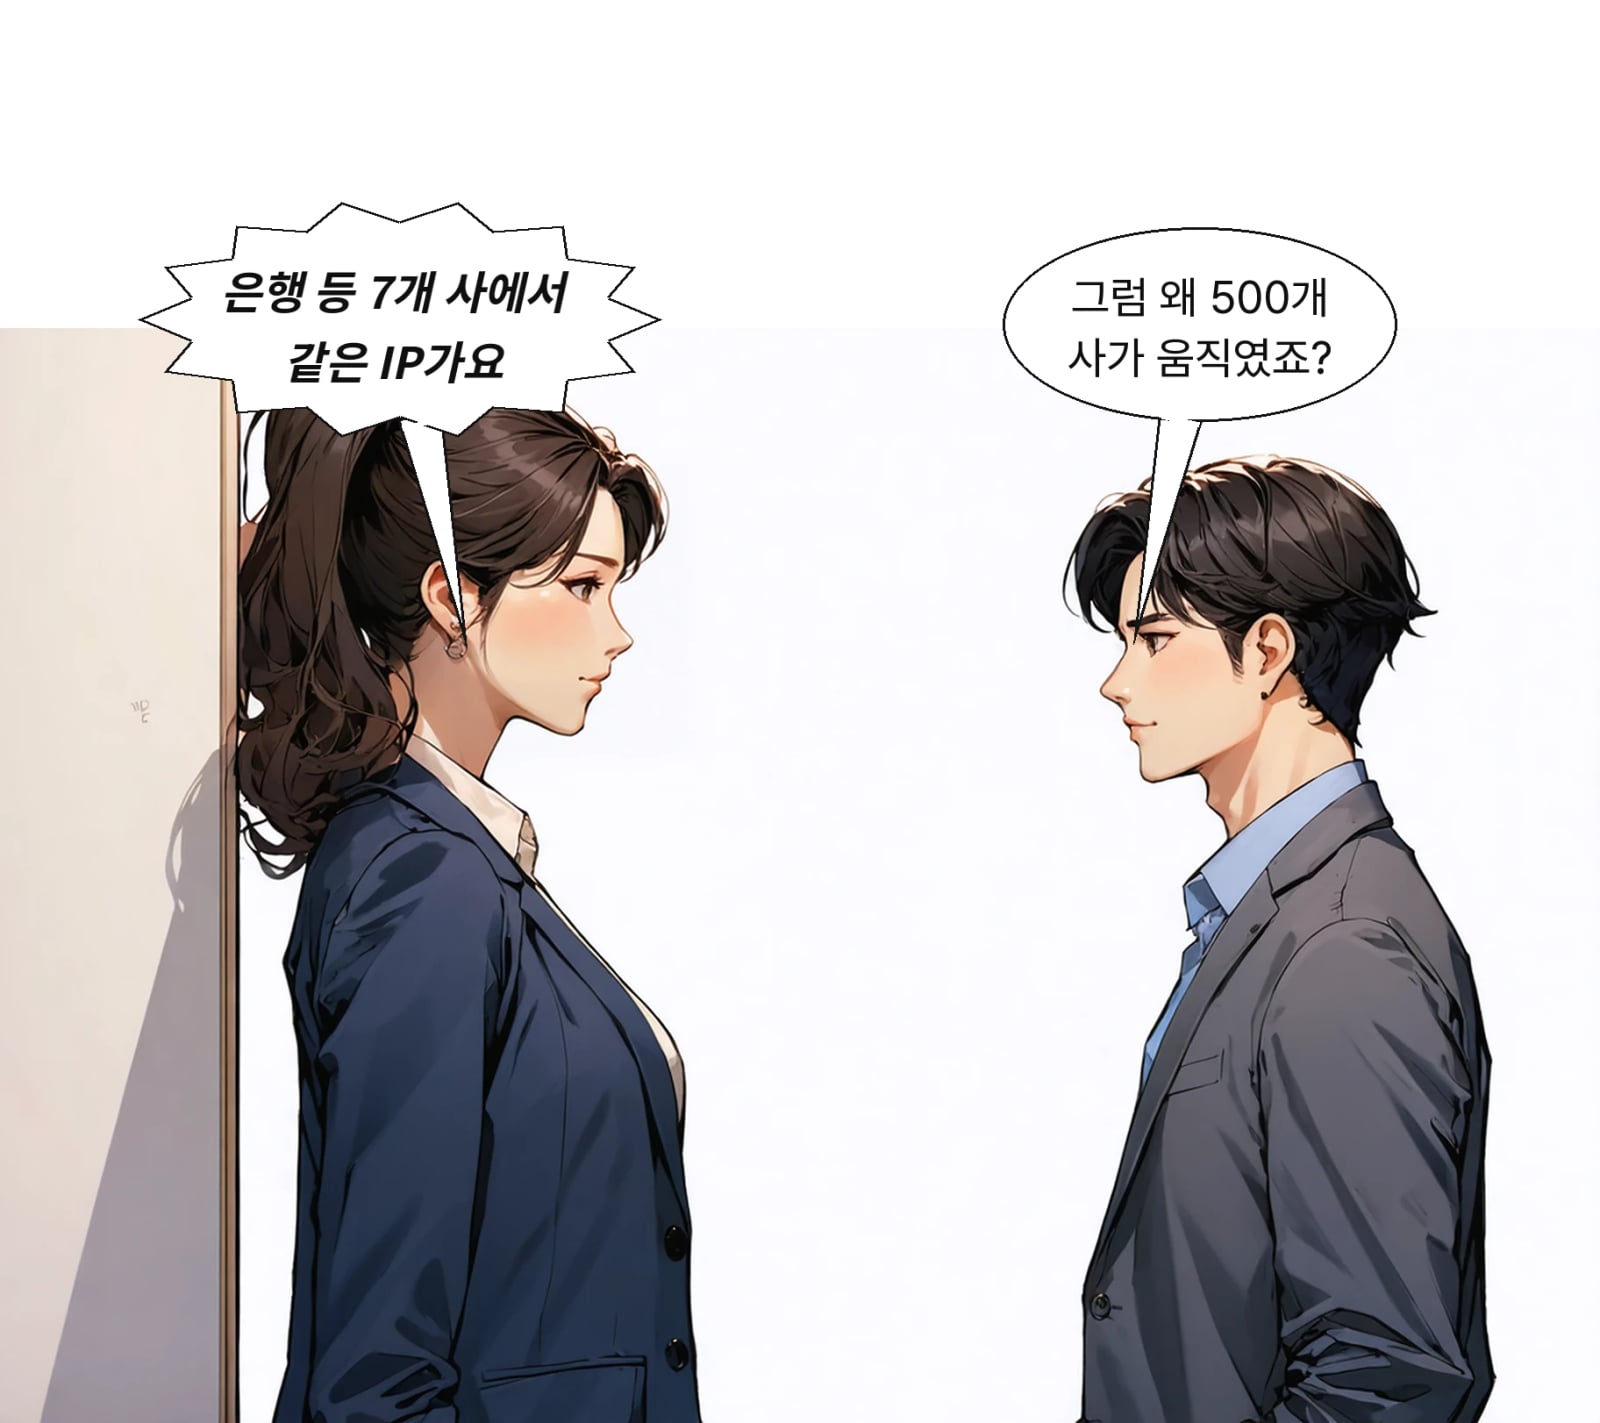
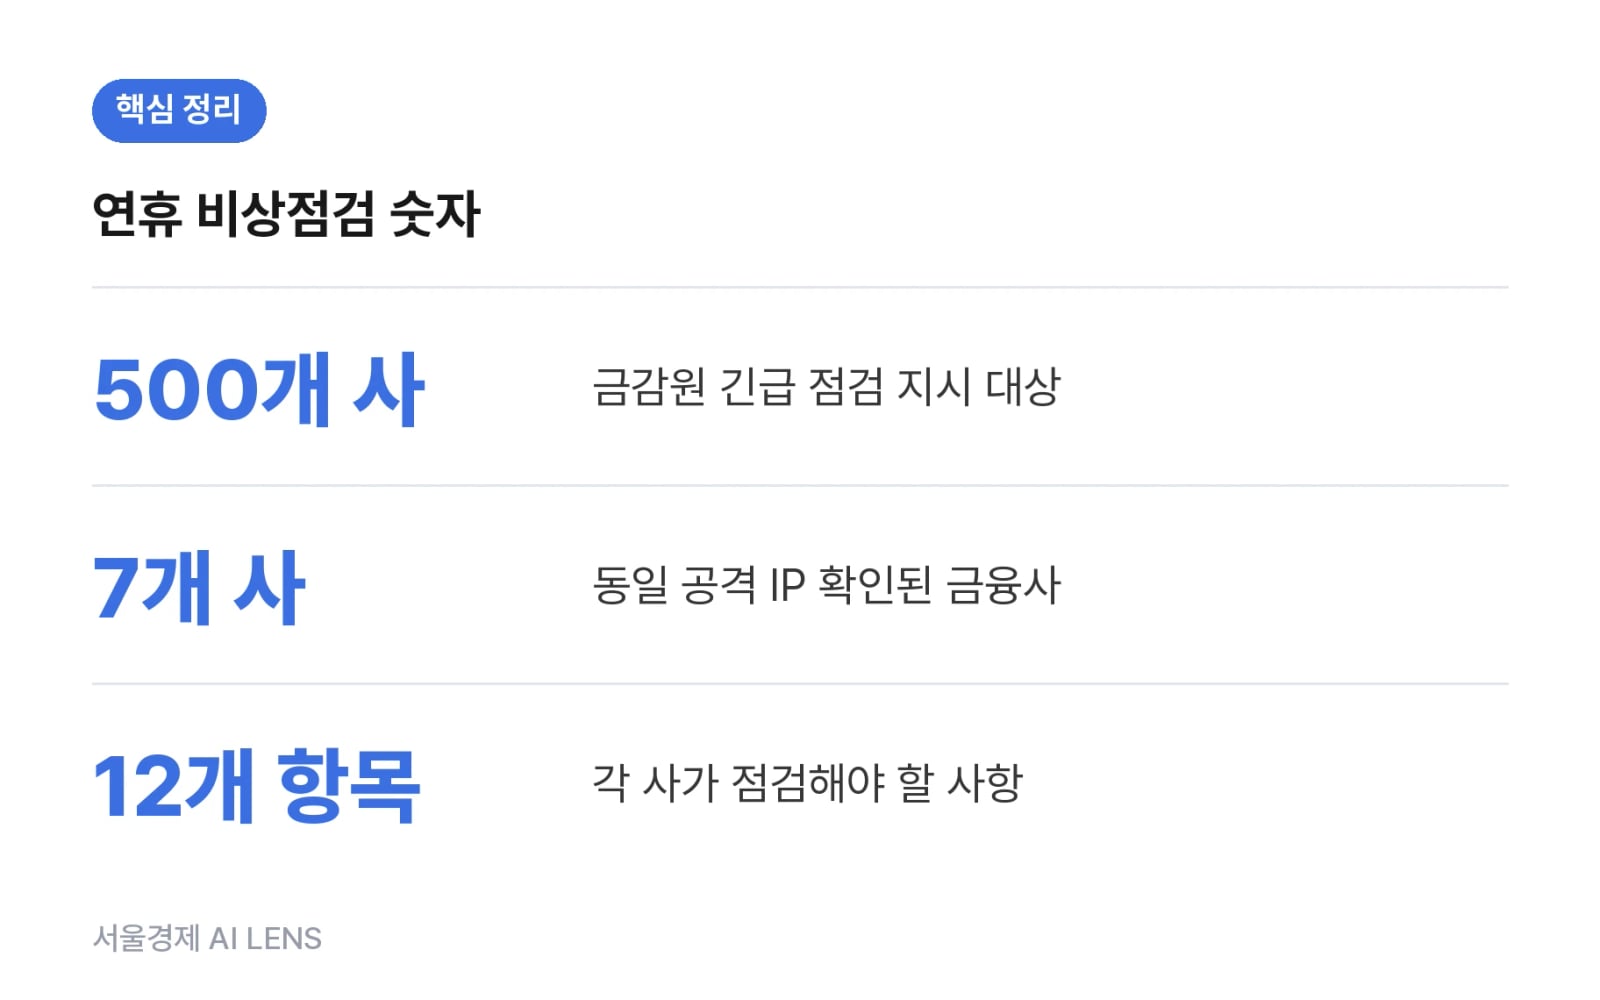
증권업계가 먼저 뚫린 게 아니에요. 순서가 거꾸로예요. 금융당국에 따르면 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 사의 침해 사고에서 동일한 공격자의 IP가 여러 곳에서 확인됐어요. 한 곳이 뚫린 게 아니라, 같은 쪽에서 여러 곳을 동시에 건드린 흔적이 남은 거죠. 그래서 금융감독원은 사고가 난 7개 사만 보지 않고 전 금융권 약 500개 사로 범위를 넓혔어요. 증권사의 연휴 비상근무는 피해가 나서 시작한 일이 아니라, 은행 쪽 흔적을 받아 들고 시작한 일이에요.
03/ 06공격 IP 차단주소 하나 막는 게 그렇게 중요해요?
해킹 공격이 들어온 인터넷 주소가 남아요. 어디서 들어왔는지가 기록되니까요. 당국은 그 주소 목록을 각 금융사에 나눠 줬고, 금융사는 그 주소의 접근을 막아요. 이것의 이름이 공격 IP 차단이에요. 그런데 차단만으로 끝나지 않아요. 같은 주소가 과거에도 들어왔는지를 거꾸로 거슬러 봐야 하죠. 금융투자 업계 관계자는 "과거 데이터와 접속 이력까지 살펴본 결과 현재까지 침투 흔적이나 이상 징후는 확인되지 않았다"고 말했어요. 앞으로 막는 작업과 이미 들어왔는지 찾는 작업이 함께 돌아가는 중이에요.
04/ 06AI 자동화 공격왜 하필 여러 곳이 동시에 뚫렸어요?
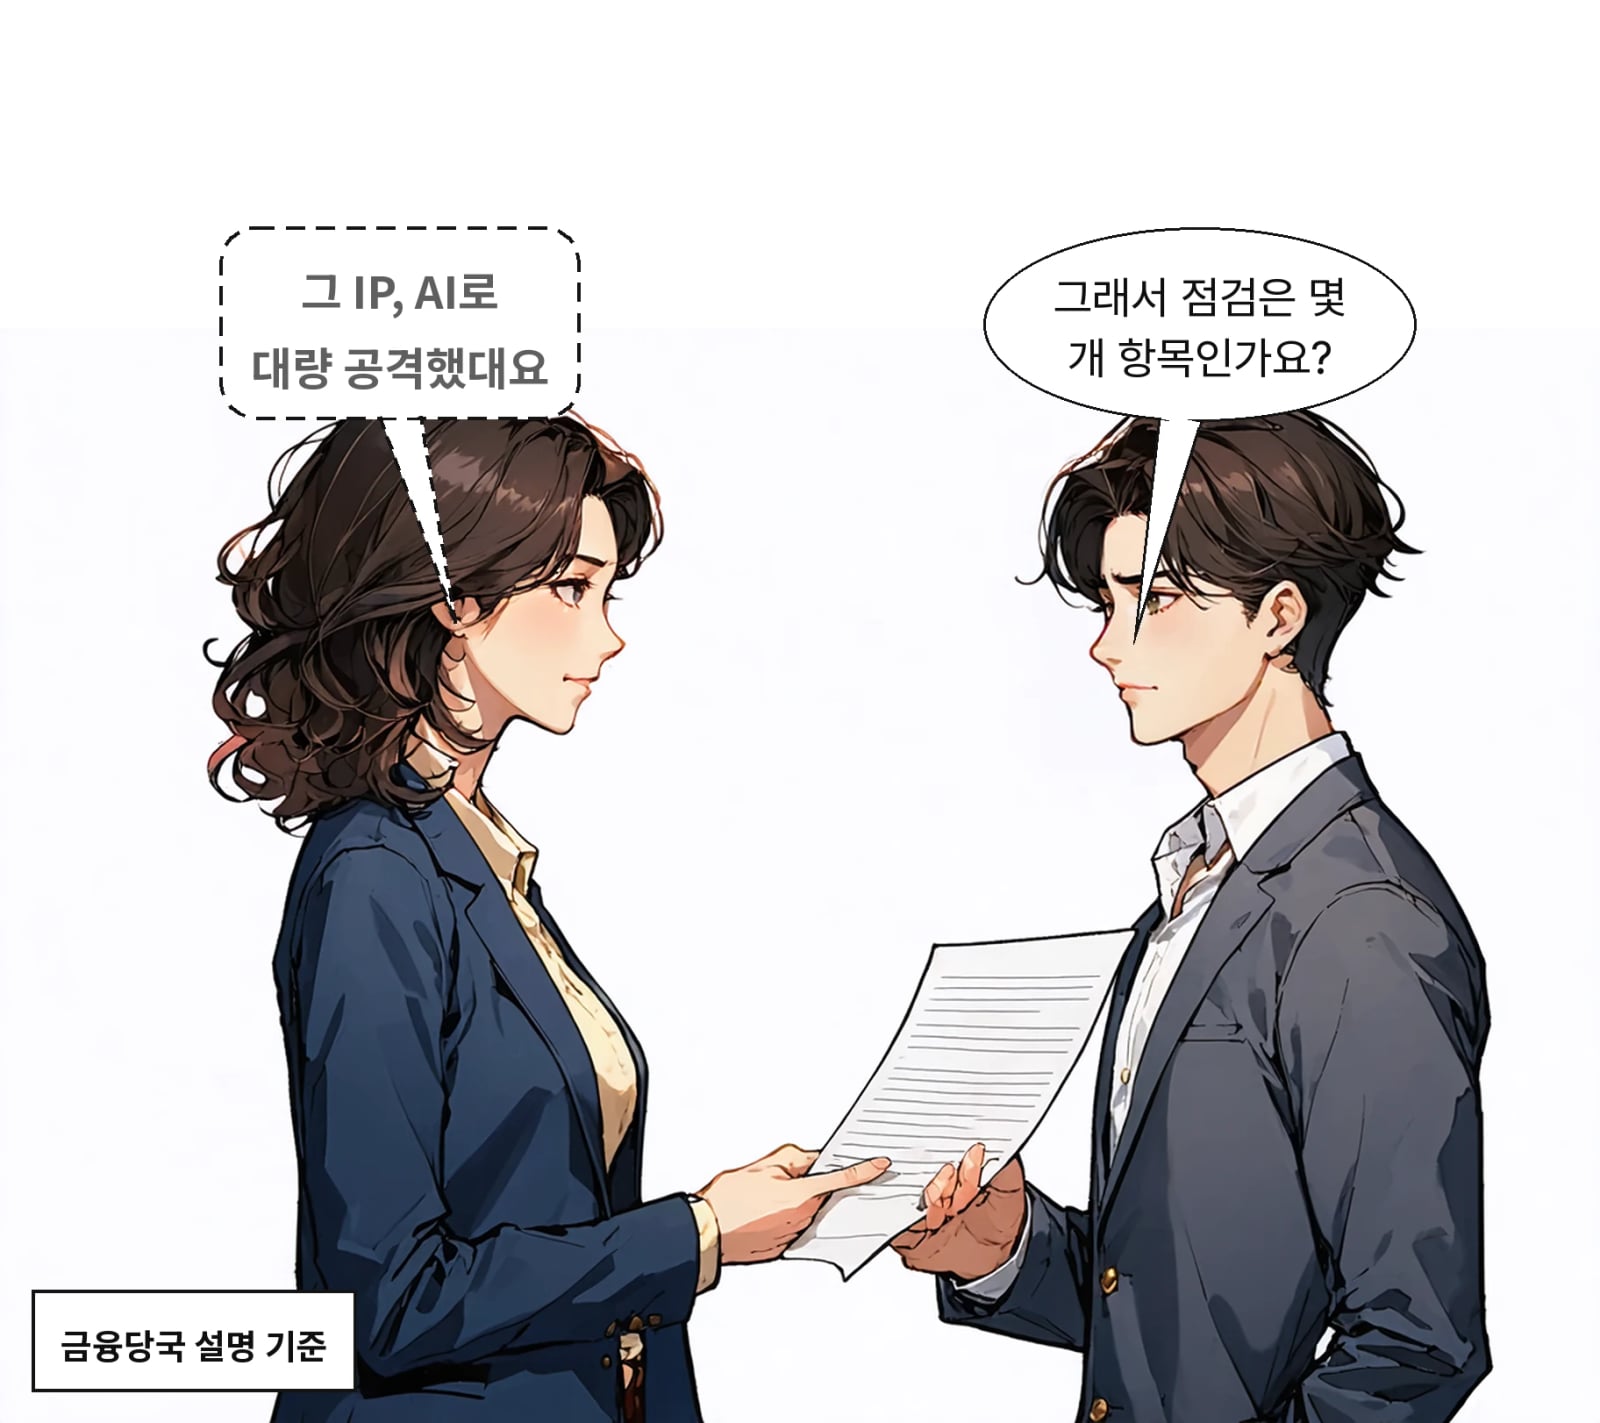
공격자는 인공지능(AI) 도구를 활용해 다수 금융사를 대상으로 대량의 자동화된 공격을 가한 것으로 알려졌어요. 한 곳을 오래 들여다보는 방식이 아니라, 여러 곳을 한꺼번에 두드려 보는 방식이죠. 그러면 규모가 작거나 보안 인력이 적은 곳이 먼저 걸립니다. 이미 사고가 확인된 7개 사에 시중은행과 저축은행, 캐피탈사가 섞여 있는 것도 그래서예요. 금융감독원이 특정 업권만 부르지 않고 500개 사 전체에 공문을 보낸 이유가 여기 있어요. 공격자가 업권을 가려서 두드리지 않았으니까요.
05/ 06긴급 점검 기한언제 결론이 나오는 거예요?
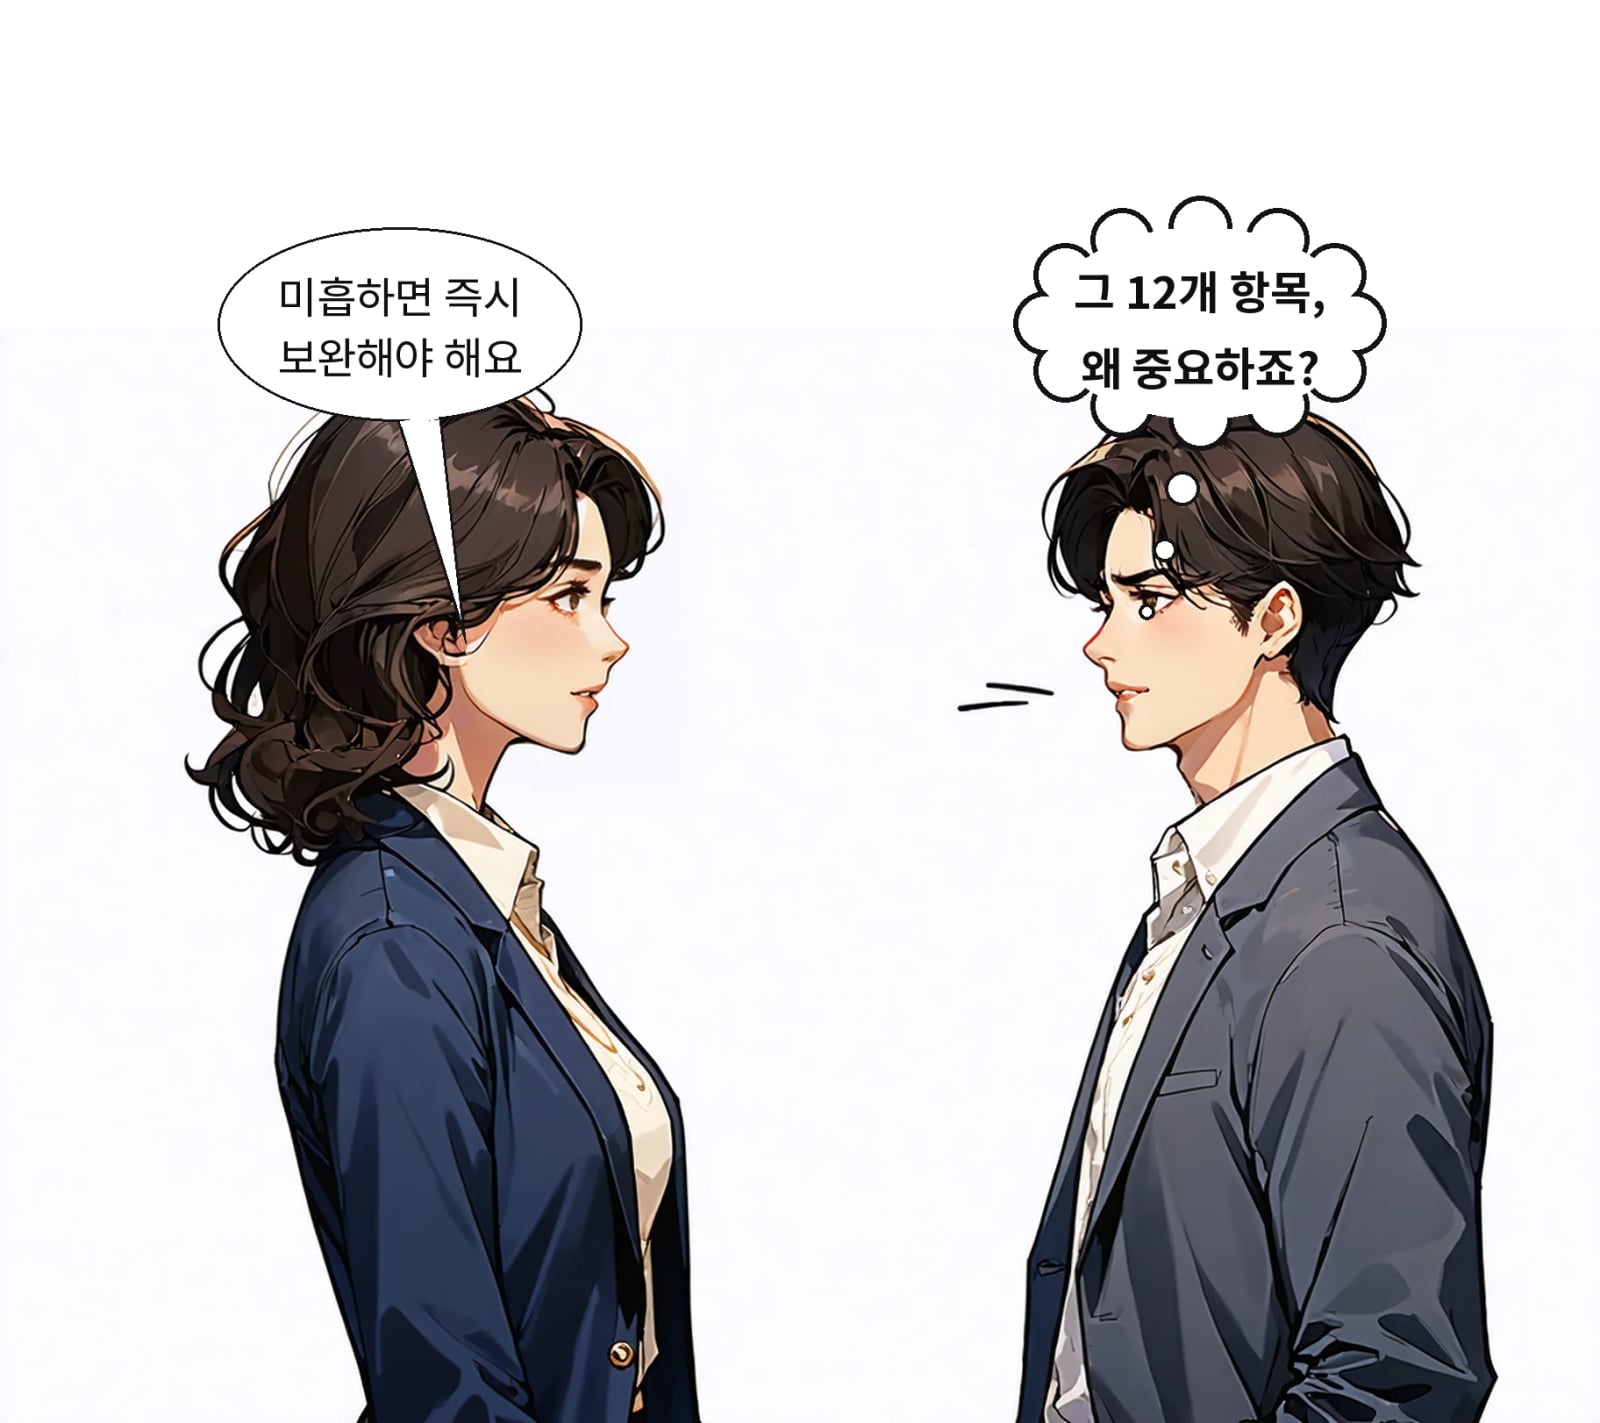
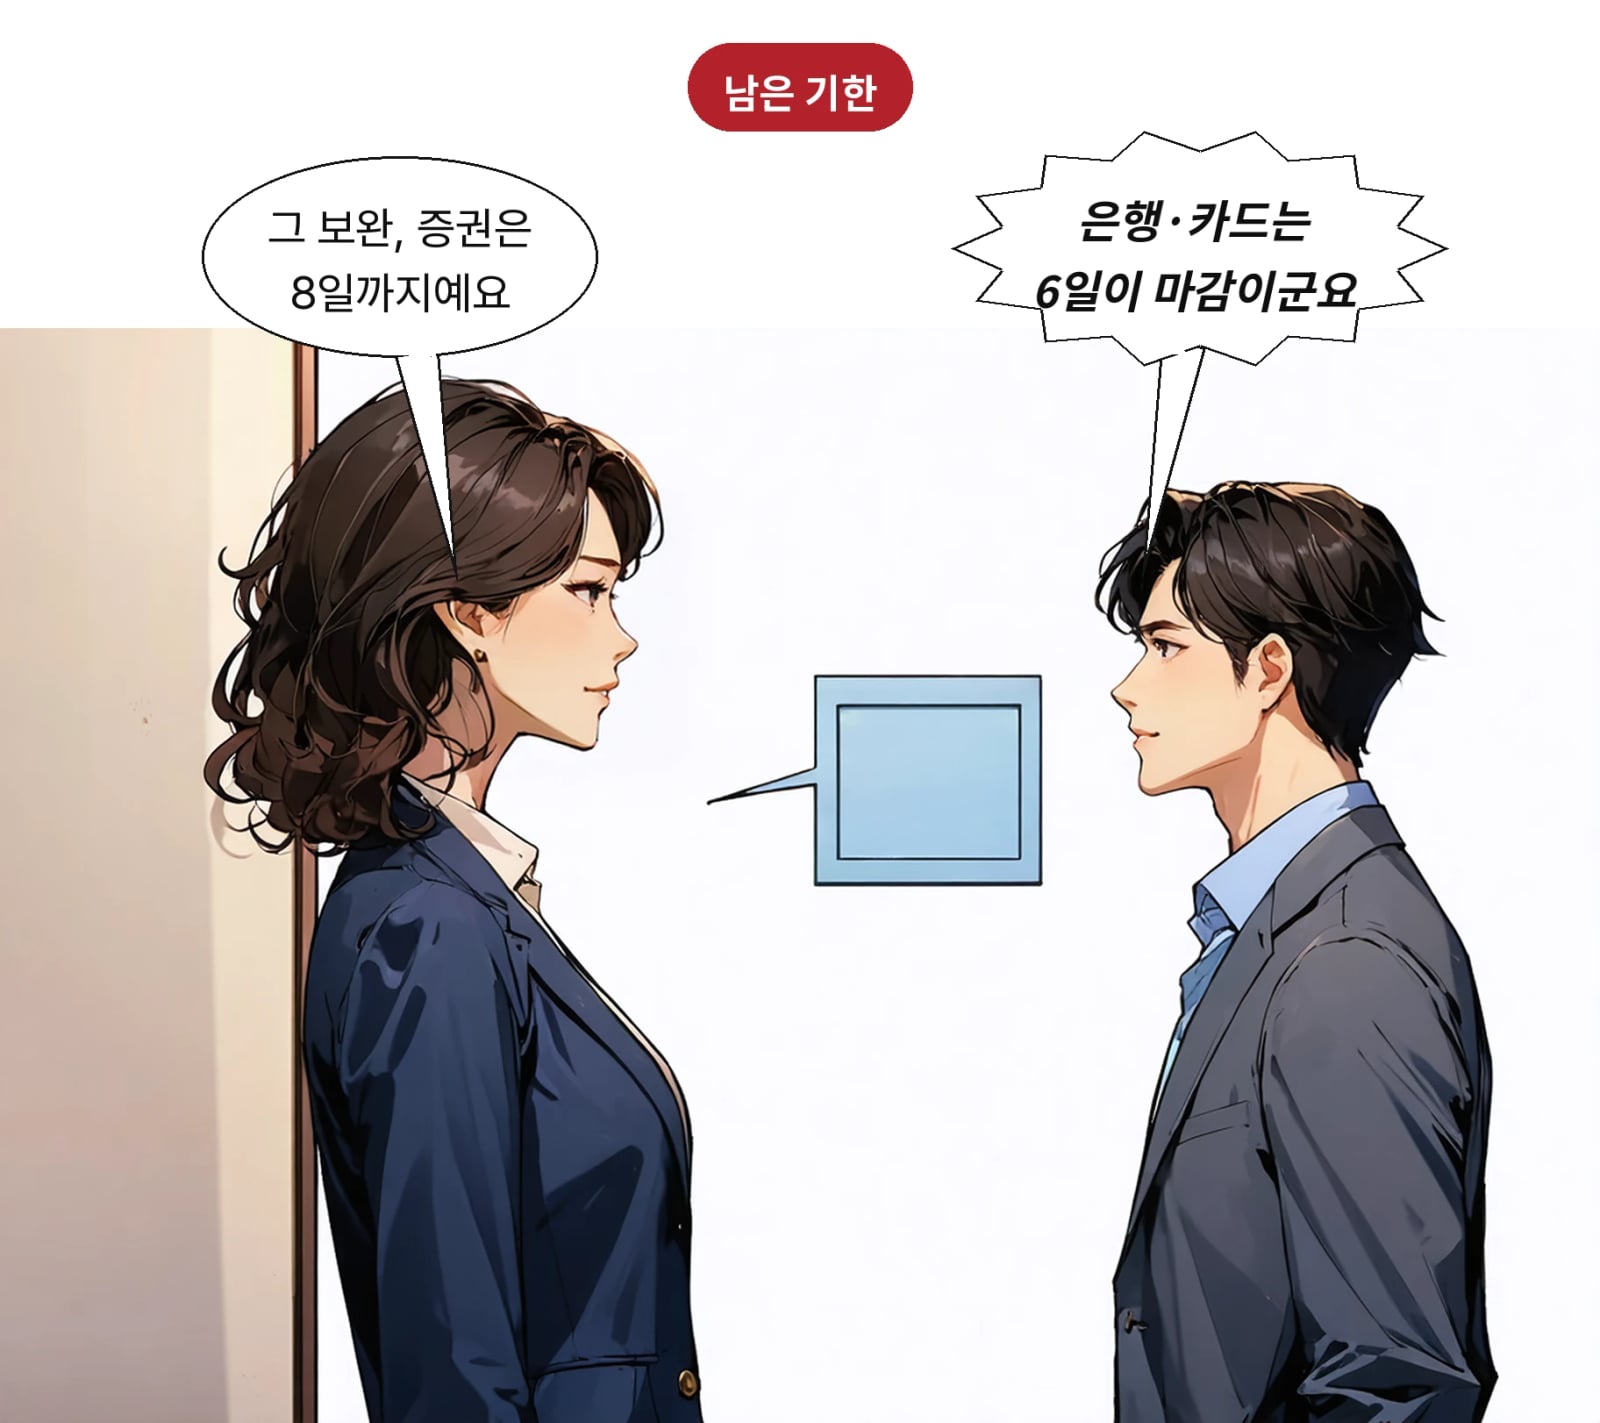
점검 항목은 12개예요. 공격 IP 차단, 피해 조사, 외부에 노출된 IT 자산·서비스 식별 및 보안 강화 등이고, 미흡한 사항은 즉시 보완해야 해요. 기한은 둘로 나뉘어요. 은행과 카드사는 6일까지, 증권·보험·저축은행·전자금융업자 등은 8일까지예요. 업계 관계자는 "연휴 직전 해킹 관련 특이사항을 점검했지만 금융당국 지침에 따라 다시 모니터링하고 있다"며 "관련 모니터링을 지속 강화하고 있다"고 말했어요. 한 번 보고 끝낸 게 아니라 두 번째 점검이라는 뜻이에요.
06/ 06한 가지만 기억한다면
연휴 동안 안 열어 본 그 계좌요. 기한이 8일이니까, 그 뒤에 증권사가 안내문을 올리는지 한 번 확인해 보면 돼요. 지금 나와 있는 건 "확인되지 않았다"까지예요. 500개 사 점검 결과가 모이면 숫자가 달라질 수도 있어요. 계좌에서 모르는 거래나 로그인 알림이 보이면 해당 증권사 고객센터, 또는 금융감독원 금융소비자 상담센터(1332)에 바로 물어볼 수 있어요. --
다 읽었어요
약 4분 분량의 오늘 레터
끝까지 읽어주셔서 고마워요.
AI LENS 편집팀